сделать предпочтительным
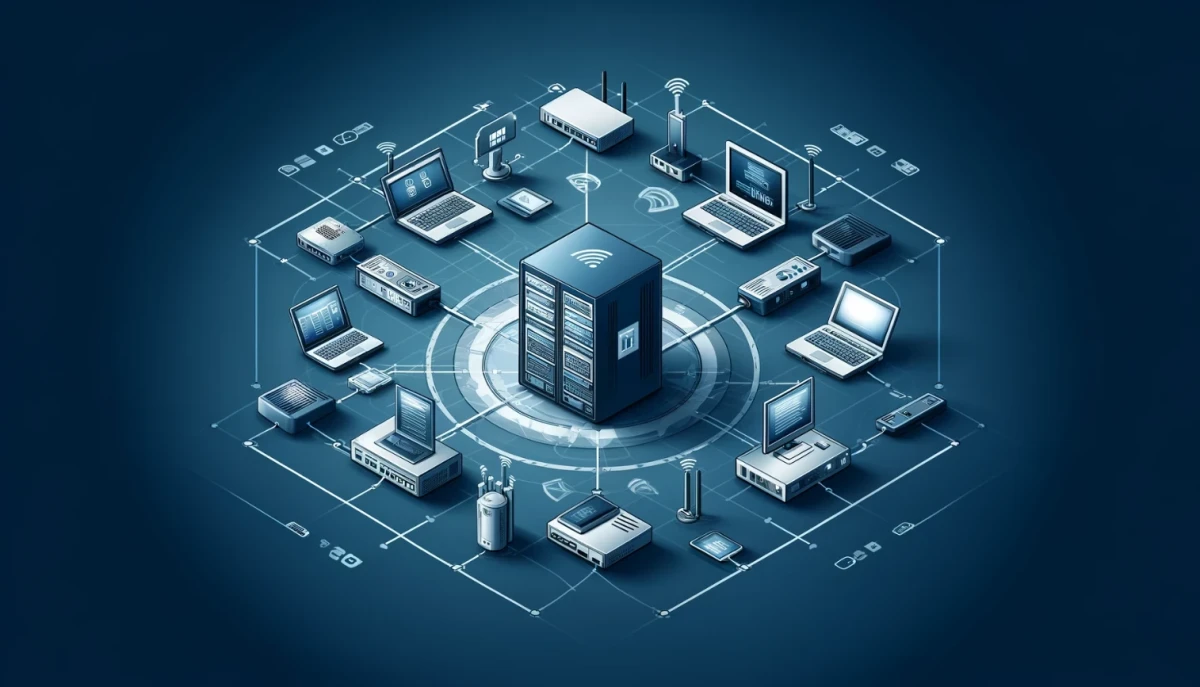
Индустрия искусственного интеллекта постепенно смещает фокус с обучения моделей в гигантских дата-центрах на их повседневное использование — обработку запросов и генерацию ответов непосредственно там, где возникают данные. Такой подход называют периферийными вычислениями, или edge AI. Он позволяет сократить задержки и упростить соблюдение требований к хранению данных, но одновременно усложняет защиту инфраструктуры от кибератак, рассказывает Axios.
Обучение уступает место работе готовых моделей
Обучение ИИ-моделей требует значительных вычислительных ресурсов, поэтому компании строят крупные центры обработки данных, способные обслуживать масштабные вычислительные нагрузки. Но после обучения модели нужно постоянно использовать: анализировать информацию, отвечать на запросы, распознавать изображения и помогать принимать решения. Этот процесс называется инференсом.
По прогнозу McKinsey, в 2027 году вычисления для инференса могут превзойти по объему нагрузки, связанные с обучением моделей. К 2028 году они способны обогнать как обучение ИИ, так и традиционные вычисления, не связанные с искусственным интеллектом.
По мере внедрения ИИ в корпоративные процессы все больше вычислений может перемещаться из централизованных облаков ближе к месту возникновения данных. Вместо отправки всей информации на удаленный сервер организации смогут запускать модели на локальных серверах, специализированных устройствах и небольших вычислительных площадках.
Еще в прогнозе Gartner предполагалось, что к 2025 году 75% данных, создаваемых предприятиями, будут генерироваться и обрабатываться за пределами традиционных дата-центров и облачной инфраструктуры. Это была оценка будущей тенденции, а не подтвержденный показатель фактического объема вычислений.
Почему ИИ нужно размещать ближе к пользователям
Переход к периферийным вычислениям особенно важен для отраслей, где задержка даже в несколько мгновений может повлиять на результат. Если система должна принимать решения в реальном времени, постоянное обращение к удаленному дата-центру может оказаться неудобным или слишком медленным.
Есть и другая причина — контроль над данными. Крупным компаниям и организациям, работающим в регулируемых отраслях, необходимо соблюдать требования к тому, где хранится и обрабатывается информация. Локальная инфраструктура помогает удерживать данные в пределах определенной страны или территории и уменьшать зависимость от внешних облачных сервисов.
По данным Available Infrastructure, девять из десяти руководителей крупных компаний обеспокоены последствиями этих изменений для своего бизнеса и собственной работы. В условиях, когда ИИ становится частью критически важных процессов, вопросы скорости вычислений, расположения данных и надежности систем превращаются в стратегические задачи.
Чем больше узлов, тем сложнее киберзащита
У распределенной архитектуры есть существенный недостаток: чем больше устройств и площадок участвуют в обработке данных, тем больше потенциальных точек входа для злоумышленников.
Если централизованную инфраструктуру можно защищать в относительно ограниченном числе мест, то периферийные вычисления предполагают развертывание серверов и других устройств во множестве офисов, городов и промышленных объектов. Каждый дополнительный узел необходимо контролировать, обновлять и защищать от несанкционированного доступа.
В отчете CrowdStrike Global Threat Report за 2026 год периферийные устройства названы привлекательными точками проникновения в инфраструктуру для киберпреступников.
Для защиты таких систем Available Infrastructure предлагает сочетать архитектуру нулевого доверия (Zero Trust), при которой каждый запрос на доступ требует проверки, с криптографией, устойчивой к потенциальным атакам с использованием квантовых компьютеров. Защищать при этом необходимо как данные при передаче, так и информацию, хранящуюся на устройствах.
Распределенную инфраструктуру пытаются превратить в сеть защищенных узлов
Available Infrastructure развивает проект SanQtum — сеть небольших периферийных вычислительных узлов, предназначенных для развертывания ИИ в городах и других местах, где требуется высокая производительность при минимальной задержке.
По заявлению компании, узлы SanQtum проектируются с учетом требований к суверенитету данных, отказоустойчивости и кибербезопасности. Они используют архитектуру нулевого доверия и постквантовую защиту.
Первый этап развертывания, Project Qestrel, предусматривает создание 1000 площадок в 100 городах США, охватывающих более 30 штатов. Узлы планируется объединять в группы по три площадки для повышения устойчивости сети, соединяя их выделенными оптоволоконными линиями внутри регионов.
Компания сообщает, что в нескольких городах инфраструктура уже работает, а строительство более 200 площадок находится в процессе. Независимых подтверждений заявленных характеристик и масштабов развертывания в предоставленном материале нет.
Будущее ИИ зависит не только от размера дата-центров
Периферийные вычисления не отменяют необходимость в крупных центрах обучения моделей. Скорее, индустрия движется к распределенной архитектуре, в которой масштабные дата-центры обучают ИИ, а локальные узлы обеспечивают его работу в конкретных условиях.
Такая модель может сделать ИИ быстрее и удобнее для предприятий, которым важно обрабатывать данные на месте. Но чем шире становится сеть вычислительных площадок, тем выше требования к управлению инфраструктурой, защите устройств и соблюдению региональных правил обработки информации.
Поэтому следующий этап развития ИИ будет определяться не только количеством ускорителей и мощностью крупнейших дата-центров, но и тем, насколько надежно компании смогут развернуть готовые модели за пределами централизованного облака.