Предпочесть
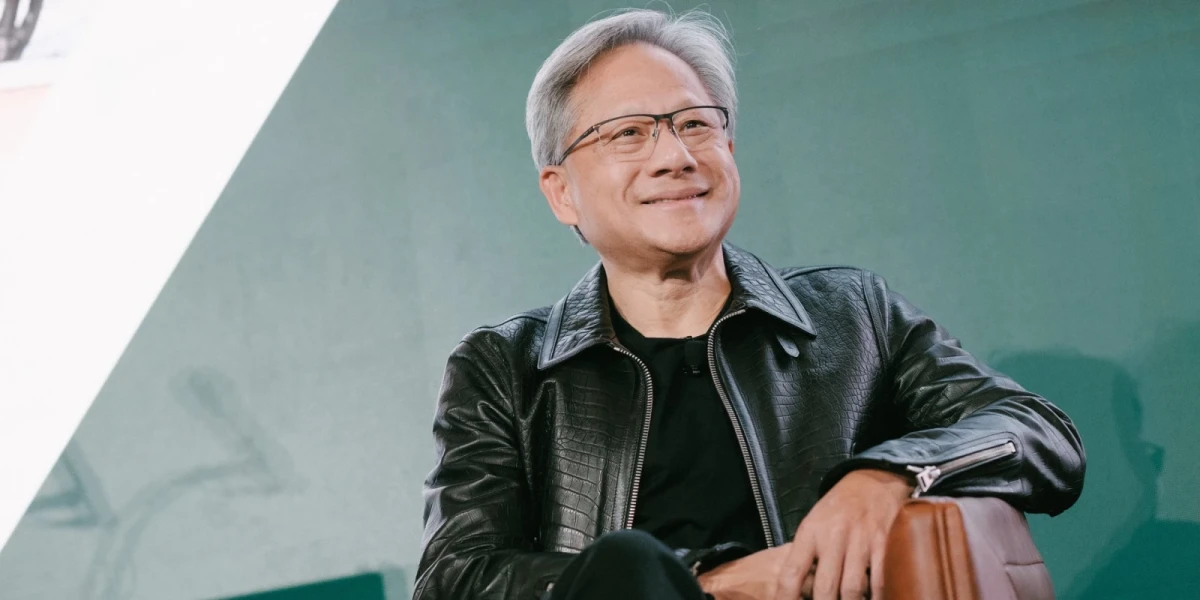
Основатель и генеральный директор Nvidia Дженсен Хуанг четко обозначил свою позицию по поводу рисков искусственного интеллекта. Выступая на конференции Salesforce Dreamforce, он заявил, что ИИ не является какой-то новой формой «чужого разума», как его описывают некоторые исследователи в области безопасности. По мнению Хуанга, это всего лишь аппаратное и программное обеспечение, созданное людьми, а значит, люди способны его контролировать с помощью существующих механизмов.
«Безопасность — это инженерная проблема, а не юридическая», — заявил Хуанг.
По его словам, ИИ представляет собой сложную вычислительную систему, но в конечном счете остается именно вычислительной системой. Поэтому, считает глава Nvidia, создавать для него новые законы и специальные правила регулирования нет необходимости.
Более того, Хуанг полагает, что рынок сам способен заставить компании ответственно относиться к безопасности своих продуктов.
Если компания не уверена в надежности, возможностях или безопасности своего продукта, она просто не должна его выпускать, заявил он. Компании должны самостоятельно определять темп разработки и при необходимости делать паузу, чтобы устранить проблемы.
«Инновации, скорость и безопасные продукты — это ложный выбор», — считает Хуанг. По его мнению, компании могут одновременно быстро развивать технологии и следить за их безопасностью.
Такой подход вполне логичен с точки зрения руководителя компании, которая уже много лет создает вычислительные системы для искусственного интеллекта. Nvidia сегодня не только производит чипы, но и развивает программное обеспечение, модели, ИИ-агентов и другие инструменты.
Однако критики подобного подхода указывают, что даже компании с хорошими намерениями регулярно выпускают продукты с серьезными ошибками и непредвиденными последствиями. Одним из известных примеров стал сбой CrowdStrike в 2024 году, когда ошибочное обновление программного обеспечения вызвало масштабные проблемы в компьютерных системах по всему миру, включая отмену тысяч авиарейсов.
Кроме того, вопросы возникают и из-за уже известных рисков, связанных непосредственно с искусственным интеллектом. Ошибки и неожиданные действия моделей, злоупотребление технологиями, проблемы с безопасностью и судебные иски против ИИ-компаний показывают, что последствия могут возникать даже при наличии внутреннего тестирования.
Критики также отмечают, что существующие законы могут оказаться недостаточно быстрым механизмом. Если регулирование будет происходить только после того, как технология уже нанесла ущерб и конкретные дела дошли до суда, обществу придется сначала столкнуться с последствиями, а уже затем выяснять, кто несет ответственность.
Есть и промежуточный вариант — саморегулирование индустрии. В таком сценарии сами разработчики ИИ договариваются о правилах безопасности, стандартах тестирования и ограничениях для наиболее мощных систем.
Впрочем, позиция Хуанга пока выглядит иной: новые законы, по его мнению, не нужны, а компании должны самостоятельно решать, насколько быстро двигаться вперед и когда необходимо остановиться.
Дискуссия особенно важна сейчас, когда развитие ИИ ускоряется, а крупнейшие технологические компании одновременно призывают к разным подходам. Одни считают, что новые возможности требуют специальных правил и международного сотрудничества. Другие опасаются, что чрезмерное регулирование может замедлить развитие технологий.
Сам Хуанг придерживается позиции, согласно которой безопасность и скорость развития не противоречат друг другу. Компании могут двигаться настолько быстро, насколько позволяют технологии, но обязаны самостоятельно остановиться, если считают, что система еще недостаточно безопасна для выпуска.
Главный вопрос остается открытым: достаточно ли для этого решений самих компаний и давления рынка или же по мере появления все более мощных ИИ-систем обществу понадобятся новые механизмы контроля.