сделать предпочтительным
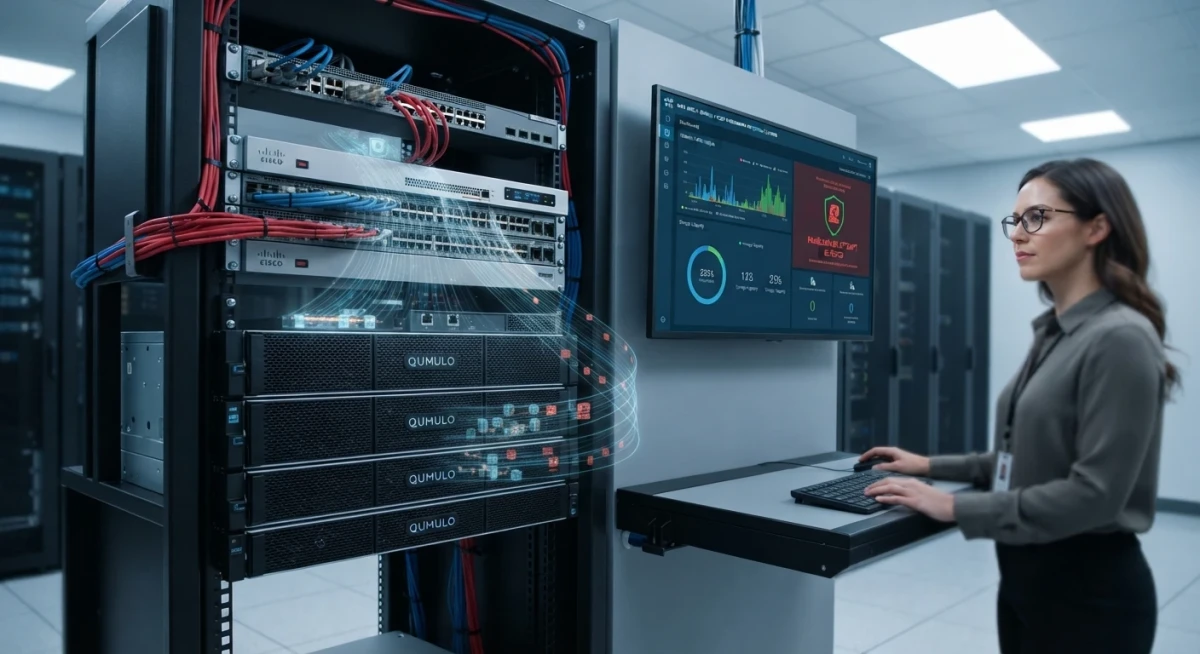
Компании Qumulo и Cisco представили совместное решение для защиты корпоративных данных от атак программ-вымогателей (ransomware), которое объединяет обнаружение угроз на уровне систем хранения с автоматической изоляцией зараженных устройств на уровне сети. Технология позволяет выявлять вредоносную активность и ограничивать ее распространение за считанные секунды, не дожидаясь вмешательства специалистов по информационной безопасности и сетевой инфраструктуре.
Разработка объединяет платформу Qumulo NeuralProtect, систему безопасности Cisco Hypershield и коммутаторы Cisco N9300 Series Smart Switches. По замыслу компаний, такая интеграция должна изменить подход к противодействию ransomware-атакам: вместо восстановления данных после их повреждения система стремится остановить атаку непосредственно в момент попытки изменения или шифрования файлов.
Почему традиционная защита не всегда успевает
Необходимость такого подхода связана с тем, что современные кибератаки развиваются быстрее, чем многие традиционные системы защиты успевают на них реагировать. Согласно отчету IBM Cost of a Data Breach Report 2026, программы-вымогатели фигурировали в 39% случаев утечек и нарушений безопасности. Средняя стоимость одного инцидента в мире достигла 4,99 млн долларов, а в США составила 11,5 млн долларов.
Дополнительную угрозу создают атаки с использованием искусственного интеллекта, которые позволяют злоумышленникам за считанные минуты добираться до производственных данных, включая большие массивы неструктурированной информации.
При этом многие существующие инструменты обнаруживают проблему уже после того, как вредоносные программы начали изменять или шифровать файлы. Например, системы мониторинга поведения и обнаружения аномальной энтропии, а также резервное копирование зачастую позволяют выявить последствия атаки, но не предотвращают первоначальное повреждение данных.
Qumulo и Cisco предлагают перенести обнаружение угроз на более ранний этап — непосредственно в процесс записи и изменения файлов.
Как работает совместная система защиты
Основой решения выступает NeuralProtect, которая в режиме реального времени проверяет изменения в файловой системе. Платформа использует модели искусственного интеллекта и машинного обучения для выявления известных разновидностей программ-вымогателей, новых угроз, включая атаки нулевого дня (zero-day), а также вредоносных программ, пытающихся обходить обнаружение за счет манипуляций с энтропией файлов.
Дополнительно интегрирован антивирусный движок Bitdefender. По данным разработчика, уровень ложных срабатываний системы составляет менее 0,01%.
При обнаружении подозрительной активности NeuralProtect может задействовать несколько механизмов защиты на уровне хранения данных. Среди них - создание моментальных снимков файловой системы (snapshots), защищенных криптографическими механизмами от изменения, отзыв разрешений злоумышленника на запись, блокировка подозрительной сессии и помещение затронутых данных в карантин.
Одновременно система передает информацию о выявленной угрозе Cisco Hypershield. Последняя может использовать полученные данные для обновления политик микросегментации четвертого уровня (L4) на коммутаторах Cisco N9300 Series Smart Switches. Это позволяет изолировать источник атаки от сети и ограничить ее распространение на другие устройства и системы.
Таким образом, обнаружение угрозы на уровне хранения данных автоматически запускает сетевую защиту. Между этими процессами не требуется ручная передача информации от одной команды специалистов другой.
Информация о выявленной угрозе также направляется в систему управления информационной безопасностью SIEM, где специалисты могут использовать ее для дальнейшего расследования и реагирования на инцидент.
Восстановление без необходимости перезапускать всю инфраструктуру
Еще одна особенность решения - возможность более точечного восстановления данных после атаки.
NeuralProtect фиксирует затронутые файлы и позволяет восстановить их из заведомо исправных моментальных снимков. Это дает возможность избежать восстановления всего массива данных из резервных копий, которое в крупных организациях может занимать от нескольких дней до нескольких недель.
Кроме того, такой подход снижает риск перезаписи файлов, которые не были повреждены во время атаки и могли сохраниться в рабочем состоянии.
В Qumulo считают, что эффективность защиты не должна оцениваться исключительно по тому, насколько быстро организация способна восстановить данные после инцидента. Гораздо важнее предотвратить их потерю.
«Программы-вымогатели побеждают, когда защитники действуют слишком медленно. Большинство организаций по-прежнему оценивают устойчивость по тому, насколько быстро они могут восстановиться. Мы считаем, что правильнее спросить, почему вообще нужно допускать потерю данных», - заявил старший вице-президент Qumulo по продуктам Брэндон Уайтлоу.