նախընտրելի դարձնել
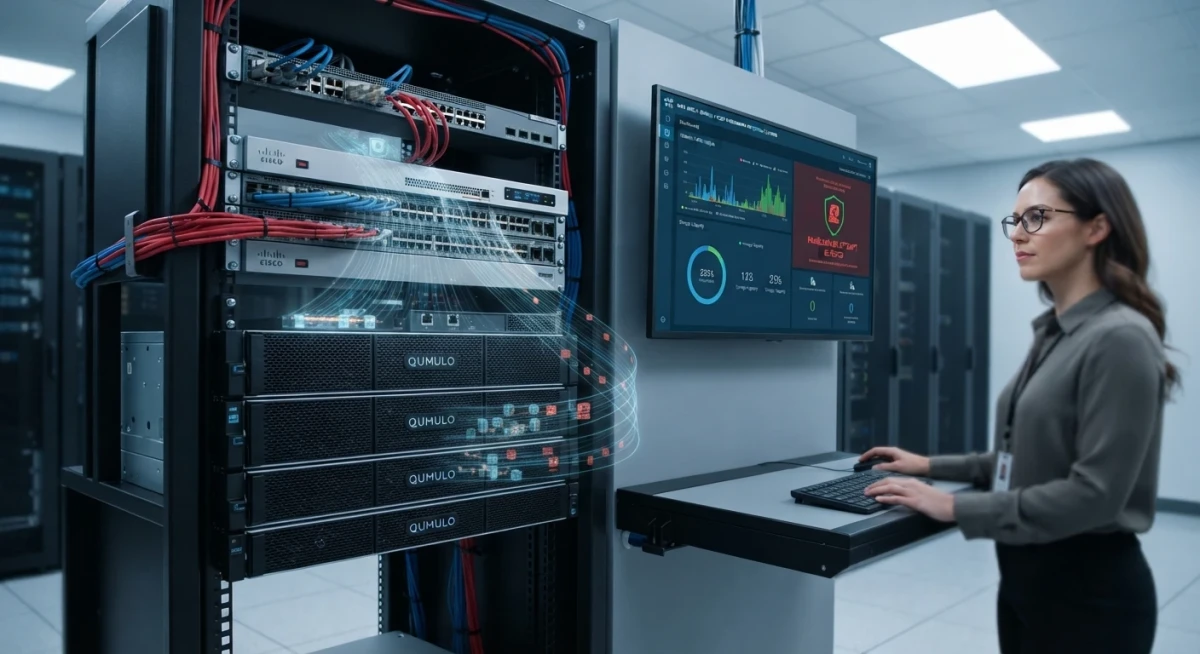
Qumulo և Cisco ընկերությունները ներկայացրել են շորթող ծրագրերի հարձակումներից կորպորատիվ տվյալների պաշտպանության համատեղ լուծում, որը համադրում է պահպանման համակարգերի մակարդակում սպառնալիքների հայտնաբերումը ցանցի մակարդակում վարակված սարքերի ավտոմատ մեկուսացման հետ։ Տեխնոլոգիան թույլ է տալիս հաշված վայրկյանների ընթացքում հայտնաբերել վնասաբեր ակտիվությունը և սահմանափակել դրա տարածումը՝ չսպասելով տեղեկատվական անվտանգության և ցանցային ենթակառուցվածքի մասնագետների միջամտությանը։
Մշակումը միավորում է Qumulo NeuralProtect հարթակը, Cisco Hypershield անվտանգության համակարգը և Cisco N9300 Series Smart Switches կոմուտատորները։ Ընկերությունների մտահղացմամբ՝ նման ինտեգրումը պետք է փոխի շորթող ծրագրերի հարձակումներին հակազդելու մոտեցումը. վնասվելուց հետո տվյալները վերականգնելու փոխարեն համակարգը ձգտում է կանգնեցնել հարձակումը հենց ֆայլերը փոփոխելու կամ գաղտնագրելու փորձի պահին։
Ինչու ավանդական պաշտպանությունը միշտ չէ, որ հասցնում է արձագանքել
Նման մոտեցման անհրաժեշտությունը պայմանավորված է նրանով, որ ժամանակակից կիբեռհարձակումները զարգանում են ավելի արագ, քան շատ ավանդական պաշտպանական համակարգեր հասցնում են արձագանքել դրանց։ IBM Cost of a Data Breach Report 2026 զեկույցի համաձայն՝ շորթող ծրագրերը ներգրավված են եղել տվյալների արտահոսքի և անվտանգության խախտումների դեպքերի 39%-ում։ Մեկ միջադեպի միջին արժեքն աշխարհում հասել է 4,99 մլն դոլարի, իսկ ԱՄՆ-ում կազմել է 11,5 մլն դոլար։
Լրացուցիչ սպառնալիք են ստեղծում արհեստական բանականության կիրառմամբ հարձակումները, որոնք չարագործներին թույլ են տալիս հաշված րոպեների ընթացքում հասանելիություն ստանալ աշխատանքային միջավայրի տվյալներին, այդ թվում՝ չկառուցվածքային տեղեկատվության մեծ զանգվածներին։
Ընդ որում, առկա գործիքներից շատերը խնդիրը հայտնաբերում են այն բանից հետո, երբ վնասաբեր ծրագրերն արդեն սկսել են փոփոխել կամ գաղտնագրել ֆայլերը։ Օրինակ՝ վարքագծի մշտադիտարկման և անոմալ էնտրոպիայի հայտնաբերման համակարգերը, ինչպես նաև պահուստային պատճենահանումը հաճախ թույլ են տալիս բացահայտել հարձակման հետևանքները, սակայն չեն կանխում տվյալների սկզբնական վնասումը։
Qumulo-ն և Cisco-ն առաջարկում են սպառնալիքների հայտնաբերումը տեղափոխել ավելի վաղ փուլ՝ անմիջապես ֆայլերի գրանցման և փոփոխման գործընթաց։
Ինչպես է աշխատում համատեղ պաշտպանական համակարգը
Լուծման հիմքում NeuralProtect-ն է, որն իրական ժամանակում ստուգում է ֆայլային համակարգում կատարվող փոփոխությունները։ Հարթակն օգտագործում է արհեստական բանականության և մեքենայական ուսուցման մոդելներ՝ հայտնաբերելու շորթող ծրագրերի հայտնի տարատեսակները, նոր սպառնալիքները, այդ թվում՝ զրոյական օրվա (zero-day) հարձակումները, ինչպես նաև վնասաբեր ծրագրերը, որոնք փորձում են խուսափել հայտնաբերումից՝ ֆայլերի էնտրոպիայի հետ մանիպուլյացիաների միջոցով։
Լրացուցիչ ինտեգրված է Bitdefender հակավիրուսային շարժիչը։ Մշակողի տվյալներով՝ համակարգի կեղծ ահազանգերի մակարդակը 0,01%-ից ցածր է։
Կասկածելի ակտիվություն հայտնաբերելիս NeuralProtect-ը կարող է գործարկել տվյալների պահպանման մակարդակի պաշտպանության մի քանի մեխանիզմ։ Դրանց թվում են ֆայլային համակարգի ակնթարթային պատճենների (snapshots) ստեղծումը, որոնք գաղտնագրային մեխանիզմներով պաշտպանված են փոփոխություններից, չարագործի գրանցման թույլտվությունների չեղարկումը, կասկածելի սեսիայի արգելափակումը և հարձակման ենթարկված տվյալների կարանտինացումը։
Միաժամանակ համակարգը հայտնաբերված սպառնալիքի մասին տեղեկությունը փոխանցում է Cisco Hypershield-ին։ Վերջինս կարող է ստացված տվյալներն օգտագործել Cisco N9300 Series Smart Switches կոմուտատորներում չորրորդ մակարդակի (L4) միկրոսեգմենտավորման քաղաքականությունները թարմացնելու համար։ Սա թույլ է տալիս հարձակման աղբյուրը մեկուսացնել ցանցից և սահմանափակել հարձակման տարածումը դեպի այլ սարքեր ու համակարգեր։
Այսպիսով, տվյալների պահպանման մակարդակում սպառնալիքի հայտնաբերումն ավտոմատ կերպով գործարկում է ցանցային պաշտպանությունը։ Այս գործընթացների միջև մասնագետների մի թիմից մյուսին տեղեկատվության ձեռքով փոխանցում չի պահանջվում։
Հայտնաբերված սպառնալիքի մասին տեղեկությունը նաև ուղարկվում է տեղեկատվական անվտանգության կառավարման SIEM համակարգ, որտեղ մասնագետները կարող են այն օգտագործել հետագա քննության և միջադեպին արձագանքելու համար։
Վերականգնում՝ առանց ամբողջ ենթակառուցվածքը վերագործարկելու անհրաժեշտության
Լուծման մեկ այլ առանձնահատկությունը հարձակումից հետո տվյալների առավել թիրախային վերականգնման հնարավորությունն է։
NeuralProtect-ն արձանագրում է հարձակման ենթարկված ֆայլերը և թույլ է տալիս դրանք վերականգնել հաստատապես անվնաս ակնթարթային պատճեններից։ Սա հնարավորություն է տալիս խուսափել պահուստային պատճեններից տվյալների ամբողջ զանգվածի վերականգնումից, որը խոշոր կազմակերպություններում կարող է տևել մի քանի օրից մինչև մի քանի շաբաթ։
Բացի այդ, նման մոտեցումը նվազեցնում է այն ֆայլերի վերագրման վտանգը, որոնք հարձակման ընթացքում չեն վնասվել և կարող էին պահպանված լինել աշխատունակ վիճակում։
Qumulo-ում կարծում են, որ պաշտպանության արդյունավետությունը չպետք է գնահատվի բացառապես նրանով, թե կազմակերպությունը որքան արագ կարող է վերականգնել տվյալները միջադեպից հետո։ Շատ ավելի կարևոր է կանխել դրանց կորուստը։
«Շորթող ծրագրերը հաղթում են, երբ պաշտպանվողները չափազանց դանդաղ են գործում։ Կազմակերպությունների մեծ մասը շարունակում է դիմակայունությունը գնահատել նրանով, թե որքան արագ կարող է վերականգնվել։ Մենք կարծում ենք, որ ավելի ճիշտ է հարցնել՝ ինչու ընդհանրապես պետք է թույլ տալ տվյալների կորուստ», — հայտարարել է Qumulo-ի՝ արտադրանքի գծով ավագ փոխնախագահ Բրենդոն Ուայթլոուն։